เมื่อได้รับ ทางเข้าแทงบอลออนไลน์ ที่อ้างว่าเป็นลิงก์สำรอง สิ่งที่ควรตรวจเป็นอันดับแรกคือ ใครส่งลิงก์มา และลิงก์นั้นชี้ไปยังเว็บไซต์ใด การเปิดหน้าเว็บได้ เห็นโลโก้เดิม หรือมี HTTPS ยังไม่เพียงพอที่จะยืนยันว่าเป็นช่องทางของผู้ให้บริการที่อ้างถึง
บทความนี้อธิบายการตรวจลิงก์สำรองและเว็บไซต์แอบอ้างโดยเฉพาะ ส่วนภาพรวมแบรนด์และหัวข้อในกลุ่มเดียวกันอ่านได้ที่ แทงบอล ufabet แนวทางต่อไปนี้อ้างอิงหลักการป้องกันฟิชชิงและความปลอดภัยบัญชีจากหน่วยงานด้านเทคนิค ไม่ได้ตรวจรับรองทางเข้า UFABET หรือโดเมนใดเป็นรายเว็บไซต์ ตัวอย่างURLทั้งหมดเป็นตัวอย่างสำหรับเรียนรู้ ไม่ใช่ลิงก์ใช้งานบริการ
ลิงก์สำรองและ Mirror Link คืออะไร
ลิงก์สำรอง เป็นคำเรียกที่อยู่ทางเลือกซึ่งผู้ส่งอ้างว่าสามารถเข้าถึงบริการหรือเนื้อหาที่เกี่ยวข้องกับเว็บไซต์เดิม ส่วน Mirror ในทางเทคนิคมักหมายถึงเว็บไซต์หรือระบบที่มีสำเนาเนื้อหาจากแหล่งต้นทาง
ทั้งสองคำจึงไม่จำเป็นต้องหมายถึงรูปแบบเดียวกันเสมอไป ลิงก์ที่เรียกว่า “สำรอง” อาจนำไปยังสำเนาเว็บไซต์ ส่งต่อไปอีกโดเมน หรือเป็นหน้าเลียนแบบก็ได้ ชื่อเรียกไม่ใช่หลักฐานยืนยันเจ้าของเว็บไซต์
หากลิงก์เดิมเปิดไม่ได้ ก็ยังสรุปไม่ได้ว่าเว็บไซต์เปลี่ยนโดเมนหรือถูกจำกัดการเข้าถึง เพราะอาจเกิดจากเครือข่าย อุปกรณ์ หรือบริการขัดข้อง การได้รับURL ใหม่จึงเป็นเหตุให้ตรวจสอบเพิ่มเติม ไม่ใช่หลักฐานว่าควรเข้าสู่ระบบทันที
ต้องแยกคำว่า ลิงก์จริง ออกเป็นสามเรื่อง
การตรวจทางเข้าแทงบอลออนไลน์จะชัดเจนขึ้นเมื่อแยกคำถามต่อไปนี้ออกจากกัน
| เรื่องที่ตรวจ | คำถามที่ต้องตอบ | สิ่งที่ยังสรุปไม่ได้ |
| ปลายทางของลิงก์ | URLนำไปยังเว็บไซต์ใด | เว็บไซต์นั้นเป็นของผู้ให้บริการที่อ้างหรือไม่ |
| การเชื่อมต่อ | เบราว์เซอร์เชื่อมต่อผ่านHTTPS โดยไม่มีคำเตือนหรือไม่ | เจ้าของเว็บไซต์ซื่อสัตย์หรือบริการน่าเชื่อถือหรือไม่ |
| ตัวตนและสิทธิให้บริการ | มีหลักฐานยืนยันผู้ดำเนินการและสถานะที่เกี่ยวข้องหรือไม่ | การมีโลโก้หรือชื่อแบรนด์ไม่ตอบคำถามนี้ |
การตรวจครบเพียงบางด้านไม่ควรถูกแปลงเป็นคำรับรองว่า ปลอดภัยแล้ว โดยเฉพาะก่อนส่งรหัสผ่านOTP หรือข้อมูลทางการเงิน
วิธีตรวจสอบ ทางเข้าแทงบอลออนไลน์ ก่อนใช้งาน
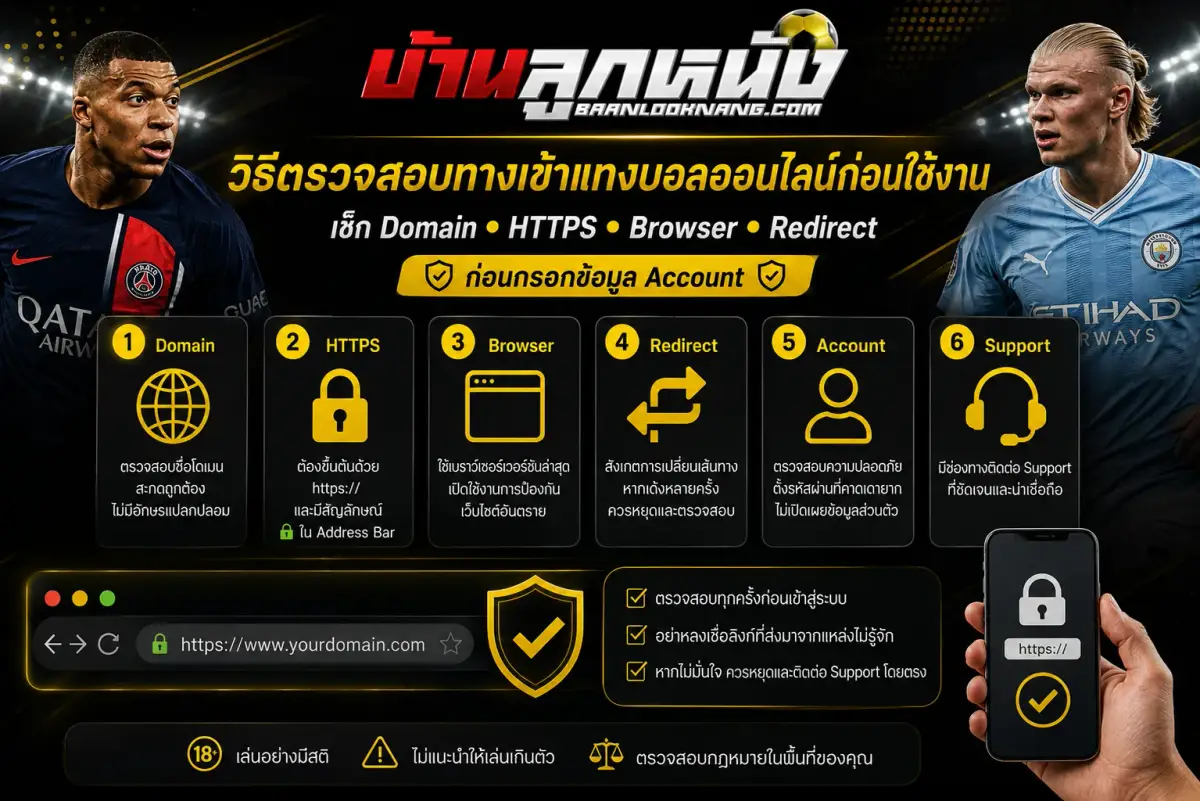
วิธีตรวจสอบทางเข้าแทงบอลออนไลน์แบบสำรอง
1. ตรวจผู้ส่งก่อนตรวจหน้าเว็บไซต์
ข้อความหลอกลวงมักอ้างเหตุเร่งด่วน เช่น “ลิงก์เดิมใช้ไม่ได้” “ต้องยืนยันบัญชีทันที” หรือ “บัญชีจะถูกระงับ” เพื่อให้ผู้รับกดลิงก์โดยไม่มีเวลาตรวจสอบ NIST ระบุว่าข้อความที่ขอให้คลิกลิงก์ ดาวน์โหลดไฟล์ โอนเงิน หรือส่งข้อมูลสำคัญควรได้รับการพิจารณาอย่างรอบคอบ NIST
ก่อนเปิดลิงก์ ให้พิจารณาว่า:
- ผู้ส่งใช้บัญชีเดิมหรือเพิ่งสร้างบัญชีใหม่
- ข้อความมาจากการติดต่อที่คุณเริ่มเอง หรือถูกส่งมาโดยไม่คาดคิด
- มีการเร่งให้กรอกรหัสผ่าน ส่งOTP หรือทำธุรกรรมหรือไม่
- สามารถตรวจสอบประกาศผ่านช่องทางอื่นที่ยืนยันไว้ก่อนหน้าได้หรือไม่
ชื่อบัญชี รูปโปรไฟล์ และประวัติการสนทนาช่วยประกอบการตรวจ แต่ไม่ได้รับรองตัวตน เพราะบัญชีเดิมอาจถูกบุคคลอื่นเข้าควบคุมได้ หากข้อความน่าสงสัย ควรตรวจผ่านช่องทางที่หาได้อย่างอิสระ ไม่ใช้เบอร์ติดต่อหรือลิงก์อีกชุดที่ผู้ส่งแนบมาเป็นหลักฐานยืนยันกันเอง
2. อ่านชื่อเว็บไซต์ในURL ให้ถูกส่วน
URLประกอบด้วยหลายส่วน การเห็นชื่อที่คุ้นเคยอยู่ในข้อความไม่ได้หมายความว่าชื่อนั้นเป็นโดเมนของปลายทาง
ตัวอย่างต่อไปนี้ใช้โดเมนสำหรับการอธิบายเท่านั้น:
| URLตัวอย่าง | ชื่อโฮสต์ที่ต้องพิจารณา | จุดที่อาจทำให้เข้าใจผิด |
| https://account.example.com/login | account.example.com | account เป็นโดเมนย่อยของ example.com |
| https://example.com.verify.example.net/login | example.com.verify.example.net | มีคำว่า example.com แต่โฮสต์อยู่ภายใต้ example.net |
| https://example.net/example.com/login | example.net | example.com อยู่ในเส้นทาง ไม่ใช่ชื่อโฮสต์ |
สำหรับตัวอย่างเหล่านี้ ชื่อโฮสต์อยู่หลังhttps:// และก่อนเครื่องหมาย / ตัวแรกที่ตามมา จึงควรอ่านส่วนนี้ครบ ไม่เลือกดูเพียงคำที่คุ้นเคย นอกจากนี้ ให้สังเกตตัวอักษรที่หน้าตาคล้ายกัน ตัวเลขที่แทนตัวอักษร และส่วนท้ายโดเมนที่เปลี่ยนไป อย่างไรก็ตาม ชื่อที่สะกดดูปกติก็อาจเป็นเว็บไซต์แอบอ้างได้ การอ่านURL จึงต้องประกอบกับหลักฐานแหล่งที่มาเสมอ
3. อย่าใช้ลิงก์ย่อหรือ QR Code เป็นหลักฐานยืนยันปลายทาง
ลิงก์ย่อและ QR Code อาจซ่อนURL จนกว่าจะมีการแสดงตัวอย่างหรือเปิดปลายทาง หากอุปกรณ์แสดงURL ก่อนเปิดได้ ควรอ่านก่อนดำเนินการ หากข้อความมีลักษณะน่าสงสัย ไม่จำเป็นต้องคลิกเพื่อพิสูจน์ว่าเป็นเว็บปลอม ควรหยุดและตรวจสอบผู้ส่งผ่านช่องทางอื่นก่อน และไม่ควรส่งลิงก์กู้บัญชีหรือลิงก์ที่มีรหัสเฉพาะบุคคลไปยังบริการตรวจURL สาธารณะ เพราะลิงก์นั้นอาจมีข้อมูลที่ควรเก็บเป็นความลับ
ตัวอย่างจำลอง: ผู้ส่งอ้างว่า QR Code เป็นทางเข้าสำรอง แต่URL ที่อุปกรณ์แสดงไม่ตรงกับข้อมูลที่ยืนยันไว้ก่อนหน้า ข้อสรุปคือ “ยังยืนยันปลายทางไม่ได้” ไม่ใช่ “ลองกรอกรหัสผ่านเพื่อดูว่าใช้ได้หรือไม่”
4. ตรวจHTTPS พร้อมอ่านคำเตือนของเบราว์เซอร์
HTTPSช่วยป้องกันข้อมูลระหว่างการเชื่อมต่อกับเว็บไซต์ แต่ไม่ได้รับรองว่าเจ้าของเว็บไซต์เป็นผู้ให้บริการที่ผู้ใช้คาดหวัง Chromium อธิบายว่าสัญลักษณ์การเชื่อมต่อไม่ได้หมายถึงความน่าไว้วางใจของเว็บไซต์ทั้งหมด blog.chromium.org หากเบราว์เซอร์แจ้งว่าใบรับรองมีปัญหา การเชื่อมต่อไม่เป็นส่วนตัว หรือเว็บไซต์อันตราย อย่าข้ามคำเตือนเพื่อกรอกข้อมูลบัญชี Google Chrome แนะนำให้หลีกเลี่ยงการป้อนข้อมูลส่วนตัวบนเว็บไซต์ที่มีคำเตือนอันตราย support.google.com
ข้อสำคัญคือ:
- มีHTTPSไม่เท่ากับยืนยันตัวตนผู้ให้บริการ
- ไม่มีคำเตือนไม่เท่ากับผ่านการตรวจความปลอดภัยทุกด้าน
- มีคำเตือนใบรับรองไม่ใช่หลักฐานว่าเป็นเว็บไซต์ปลอมแน่นอน แต่เป็นเหตุให้หยุดส่งข้อมูลจนกว่าจะตรวจสอบได้
5. ตรวจปลายทางหลังการเปลี่ยนเส้นทาง
ลิงก์อาจส่งต่อจากURL หนึ่งไปอีกURL หนึ่ง ซึ่งเรียกว่า Redirect การส่งต่อเกิดขึ้นได้กับเว็บไซต์ทั่วไป จึงไม่ควรถือว่าการ Redirect ทุกครั้งเป็นการหลอกลวง สิ่งที่ต้องตรวจคือ ปลายทางสุดท้ายตรงกับข้อมูลที่ยืนยันไว้หรือไม่ หากชื่อเว็บไซต์เปลี่ยนโดยไม่มีคำอธิบาย เปิดหน้าต่างเพิ่ม หรือเสนอให้ดาวน์โหลดไฟล์ที่ไม่เกี่ยวข้อง ควรหยุดดำเนินการ
ตัวอย่างจำลอง: ข้อความแสดงURL หนึ่ง แต่เมื่อเปิดแล้วแถบที่อยู่แสดงอีกโดเมนหนึ่ง ผู้ใช้ต้องประเมินโดเมนที่หน้าเว็บใช้อยู่จริง ไม่ใช่อาศัยข้อความในแชตซึ่งอาจไม่ตรงกับลิงก์ที่ฝังไว้
6. ประเมินข้อมูลที่หน้าเข้าสู่ระบบร้องขอ
โลโก้ สี และรูปแบบหน้าเข้าสู่ระบบสามารถเลียนแบบได้ การดูเหมือนหน้าเดิมจึงมีน้ำหนักจำกัดเมื่อใช้ยืนยันตัวตน สัญญาณที่ควรหยุดตรวจสอบ ได้แก่ การขอข้อมูลทางการเงินโดยไม่อธิบายเหตุผล การให้ติดตั้งไฟล์หรือส่วนขยายจากแหล่งที่ไม่รู้จัก หรือการขอให้ส่งรหัสผ่านและOTP ผ่านแชต
อย่างไรก็ตาม การมีช่องOTP ในหน้าเข้าสู่ระบบไม่ได้แปลว่าเป็นหน้าเว็บปลอมโดยอัตโนมัติ บริการที่ใช้การยืนยันตัวตนหลายปัจจัยอาจร้องขอรหัสเพิ่มเติมได้ สิ่งที่ต้องตรวจคือเว็บไซต์ใดกำลังขอรหัส และคุณเป็นผู้เริ่มกระบวนการนั้นเองหรือไม่ NIST ระบุว่าการยืนยันด้วยOTP ที่ผู้ใช้กรอกเองไม่ได้ต้านทานฟิชชิงโดยตัวมันเอง เพราะผู้โจมตีอาจหลอกให้กรอกรหัสลงในหน้าที่เลียนแบบได้ ดังนั้น การมีOTP จึงไม่ทดแทนการตรวจปลายทาง pages.nist.gov
7. ตรวจข้อมูลผู้ดำเนินการและเงื่อนไขอย่างมีขอบเขต
หน้าติดต่อและข้อกำหนดช่วยให้ตรวจความสอดคล้องของข้อมูลได้ เช่น ชื่อผู้ดำเนินการ ช่องทางร้องเรียน และวิธีจัดการข้อมูลส่วนบุคคล แต่การมีหน้าเหล่านี้ไม่ได้รับรองความน่าเชื่อถือ เพราะข้อความสามารถคัดลอกได้ หากเว็บไซต์อ้างใบอนุญาต ต้องตรวจชื่อผู้ได้รับอนุญาต สถานะ และขอบเขตจากหน่วยงานที่อ้างถึง ไม่ใช้ภาพตราสัญลักษณ์เป็นหลักฐานเพียงอย่างเดียว บทความนี้ไม่ได้ยืนยันใบอนุญาตหรือสถานะของทางเข้าใดเป็นรายเว็บไซต์ หากไม่มีหลักฐานเชื่อมโยงโดเมนใหม่กับผู้ให้บริการได้ชัดเจน ควรคงข้อสรุปว่า “ยังยืนยันไม่ได้” และไม่ส่งข้อมูลบัญชี
จุดผิดพลาดและข้อจำกัดที่ควรระวัง ทางเข้าแทงบอลออนไลน์
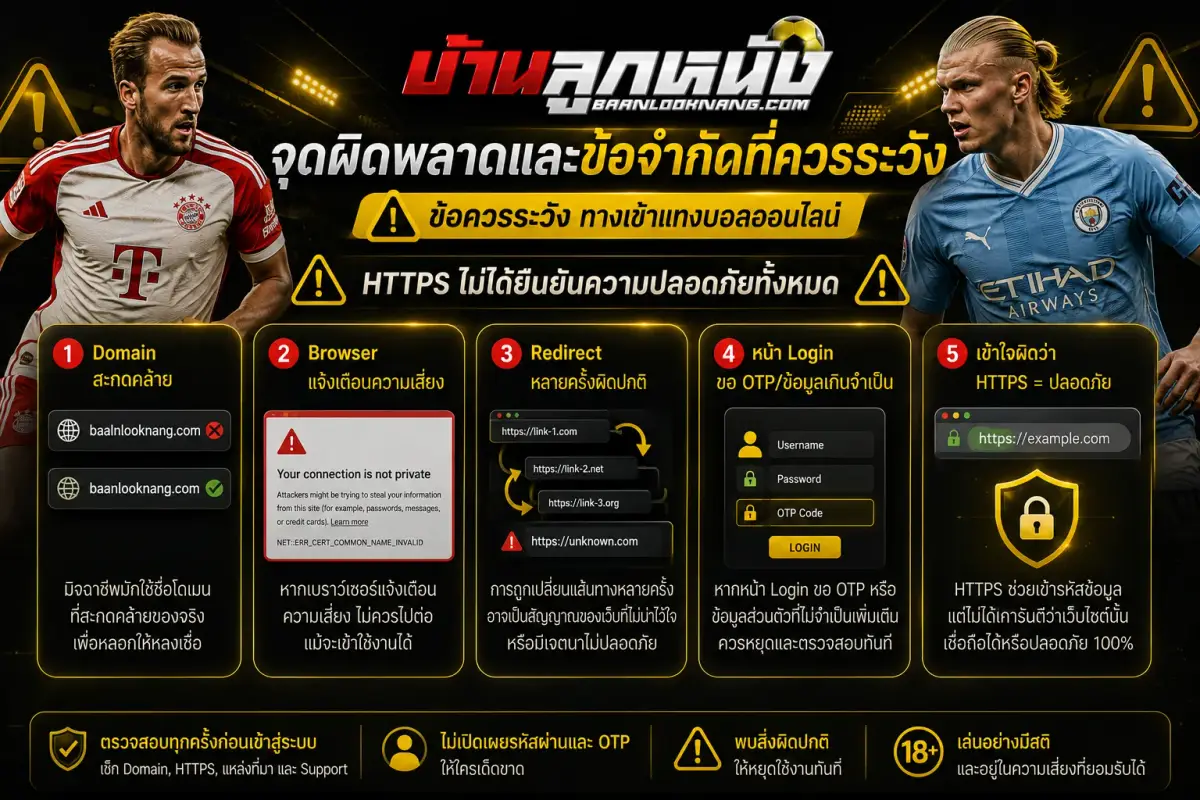
ตัวอย่างการประเมินลิงก์สำรอง
สถานการณ์ต่อไปนี้เป็นตัวอย่างจำลอง ไม่ใช่เหตุการณ์ที่ตรวจพบในยูฟ่าเบท
| สถานการณ์ | สิ่งที่สังเกตได้ | ข้อสรุปที่เหมาะสม |
| บัญชีใหม่ส่งลิงก์พร้อมเร่งให้เข้าสู่ระบบ | ยังยืนยันผู้ส่งไม่ได้ | หยุดและตรวจผ่านช่องทางอิสระ |
| หน้าเว็บมีโลโก้เดิมและHTTPS | รูปลักษณ์คล้ายเดิมและการเชื่อมต่อเข้ารหัส | ยังไม่ยืนยันว่าเป็นผู้ให้บริการเดิม |
| มีการ Redirect ไปอีกโดเมน | ปลายทางต่างจากข้อความเริ่มต้น | ตรวจโดเมนสุดท้ายก่อนส่งข้อมูล |
| หน้า Login มีช่องOTP | มีขั้นตอนยืนยันเพิ่มเติม | ต้องตรวจปลายทางและเหตุของการขอรหัส |
| ผู้ส่งขอOTP ผ่านแชต | ขอข้อมูลยืนยันบัญชีจากผู้รับ | ไม่ส่งรหัสและยุติการติดต่อที่น่าสงสัย |
การประเมินที่ดีไม่จำเป็นต้องตัดสินทุกกรณีว่า “จริง” หรือ “ปลอม” ทันที เมื่อหลักฐานไม่พอ การหยุดส่งข้อมูลเป็นทางเลือกที่ช่วยจำกัดความเสียหายได้
หากกรอกข้อมูลลงในลิงก์ที่สงสัยไปแล้ว ควรทำอย่างไร
ให้จัดการตามข้อมูลที่เปิดเผย โดยไม่กลับไปใช้ลิงก์ต้องสงสัยเป็นช่องทางแก้ไข
- หยุดกรอกข้อมูลและหยุดทำรายการเพิ่ม ไม่ส่งOTP เอกสาร หรือเงินเพื่อแลกกับคำสัญญาว่าจะกู้บัญชีให้
- เปลี่ยนรหัสผ่านผ่านช่องทางที่ยืนยันได้ หากใช้รหัสเดียวกันกับบริการอื่น ให้เปลี่ยนที่บริการเหล่านั้นด้วย Google แนะนำให้เปลี่ยนรหัสของบัญชีที่ใช้รหัสซ้ำเมื่อสงสัยว่าบัญชีถูกเข้าถึง Google Account Help
- ตรวจประวัติการเข้าสู่ระบบและยุติเซสชันที่ไม่รู้จัก หากบริการมีฟังก์ชันนี้ รวมถึงตรวจข้อมูลติดต่อหรือข้อมูลกู้บัญชีที่อาจถูกเปลี่ยน
- หากเปิดเผยข้อมูลธนาคารหรือพบรายการผิดปกติ ให้ติดต่อธนาคารโดยตรง ใช้ช่องทางจากแอปหรือข้อมูลติดต่อที่ยืนยันได้
- เก็บหลักฐานโดยปิดข้อมูลสำคัญ เช่นURL วันเวลา ข้อความผู้ส่ง และภาพแจ้งเตือน ไม่เผยแพร่รหัสผ่านOTP หรือเอกสารส่วนบุคคลในที่สาธารณะ
การเปลี่ยนรหัสผ่านช่วยลดความเสี่ยงบางส่วน แต่ไม่ได้รับรองว่าข้อมูลที่ส่งไปแล้วจะถูกลบหรือเงินจะได้รับคืน
เช็กลิสต์ก่อนส่งข้อมูลบัญชี
| จุดตรวจ | คำถามที่ควรตอบได้ |
| ผู้ส่ง | ยืนยันตัวตนผ่านช่องทางอื่นได้หรือไม่ |
| URL | อ่านชื่อโฮสต์จริงครบแล้วหรือยัง |
| ปลายทาง | โดเมนหลัง Redirect ตรงกับข้อมูลที่ยืนยันหรือไม่ |
| การเชื่อมต่อ | มีคำเตือนความปลอดภัยจากเบราว์เซอร์หรือไม่ |
| ข้อมูลที่ขอ | อธิบายเหตุผลและกระบวนการได้หรือไม่ |
| OTP | คุณเริ่มการยืนยันเอง และทราบว่ารหัสใช้กับอะไรหรือไม่ |
| ข้อมูลผู้ดำเนินการ | มีหลักฐานเชื่อมโยงกับโดเมนที่เปิดหรือไม่ |
| ความผิดปกติ | มีการเร่ง ดาวน์โหลดไฟล์ หรือขอข้อมูลผ่านแชตหรือไม่ |
เช็กลิสต์นี้ช่วยจัดลำดับการตรวจ ไม่ใช่ใบรับรองความปลอดภัย หากยังมีประเด็นสำคัญที่ตอบไม่ได้ ควรหยุดก่อนส่งข้อมูล
สรุป: ตรวจทางเข้าแทงบอลออนไลน์จากหลักฐานก่อนส่งข้อมูล
การตรวจ ทางเข้าแทงบอลออนไลน์ แบบสำรองควรเริ่มจากผู้ส่ง อ่านชื่อโฮสต์จริง ตรวจปลายทางหลัง Redirect และพิจารณาคำเตือนของเบราว์เซอร์ร่วมกัน โลโก้ หน้าเว็บที่คุ้นเคย และHTTPS เป็นข้อมูลประกอบที่ยังไม่เพียงพอจะยืนยันตัวตนผู้ให้บริการ หากหลักฐานไม่พอ ให้คงข้อสรุปว่า “ยังยืนยันไม่ได้” การไม่กรอกข้อมูลช่วยจำกัดความเสี่ยงได้มากกว่าการทดลองเข้าสู่ระบบเพื่อพิสูจน์ลิงก์ สำหรับภาพรวมของกลุ่มเนื้อหา สามารถกลับไปอ่านที่ แทงบอล ufabet
ข้อควรทราบด้านความเสี่ยง: การตรวจลิงก์ไม่ได้ลดความไม่แน่นอนของการเดิมพันหรือรับรองเงินคืน การพนันอาจกระทบการเงิน สุขภาพจิต และความสัมพันธ์ เนื้อหานี้มีไว้เพื่อให้ข้อมูลและป้องกันการหลอกลวง ไม่ควรใช้เงินจำเป็นหรือไล่ตามเงินที่เสียไป หากเริ่มควบคุมไม่ได้ควรหยุดและขอความช่วยเหลือ www.who.int
คำถามที่พบบ่อยเกี่ยวกับ ทางเข้าแทงบอลออนไลน์
1.ทางเข้าสำรองที่เปิดได้แปลว่าเป็นลิงก์จริงหรือไม่
ไม่เสมอไป การเปิดได้บอกเพียงว่ามีเว็บไซต์ตอบสนองอยู่ ไม่ได้ยืนยันว่าใครเป็นเจ้าของหรือได้รับอนุญาตให้บริการ
2.ลิงก์จากบัญชีที่เคยติดต่อไว้เชื่อถือได้ทันทีหรือไม่
ยังต้องตรวจ โดยเฉพาะเมื่อข้อความหรือพฤติกรรมเปลี่ยนไป เพราะบัญชีเดิมอาจถูกยึดหรือใช้ส่งข้อความหลอกลวงได้
3.หน้าเว็บขอOTP หมายความว่าเป็นเว็บปลอมหรือไม่
ไม่จำเป็น บริการที่ใช้การยืนยันหลายปัจจัยอาจขอOTP ได้ แต่ต้องตรวจปลายทางและกระบวนการที่คุณเริ่มเอง ไม่ส่งรหัสให้บุคคลอื่นผ่านแชต
4.ลิงก์เดิมเปิดไม่ได้ ควรถือว่าต้องเปลี่ยนทางเข้าหรือไม่
ไม่ควรสรุปทันที เพราะมีหลายสาเหตุ หากต้องการแยกปัญหาการเปิดเว็บไซต์หรือเข้าสู่ระบบไม่ได้ สามารถอ่านต่อที่ ทางเข้าแทงบอล ซึ่งรับผิดชอบประเด็นแก้ปัญหาการเข้าถึง ส่วนหน้านี้เน้นตรวจลิงก์สำรองและเว็บไซต์แอบอ้าง
5.ตรวจลิงก์ครบแล้วหมายความว่าใช้งานได้อย่างถูกกฎหมายหรือไม่
ไม่หมายความเช่นนั้น ความปลอดภัยของการเชื่อมต่อ ตัวตนผู้ให้บริการ และสถานะทางกฎหมายเป็นคนละประเด็น หน่วยงานรัฐไทยมีการปราบปรามและปิดกั้นเว็บไซต์พนันออนไลน์ที่ผิดกฎหมาย การมีURL ที่เปิดได้จึงไม่ใช่หลักฐานว่าบริการได้รับอนุญาตในไทย www.prd.go.th
แหล่งอ้างอิง
- NIST — Phishing
- NIST — SP 800-63B-4: Authentication and Authenticator Management
- Google Chrome Help — ตรวจสอบว่าการเชื่อมต่อของเว็บไซต์ปลอดภัยหรือไม่
- Chromium Blog — An Update on the Lock Icon
- Google Account Help — Investigate suspicious activity on your account
- กรมประชาสัมพันธ์ — ข่าวการปราบปรามพนันออนไลน์และปิดกั้น URL ผิดกฎหมาย
- World Health Organization — Gambling
